YZ Güvenlik Homelab Bölüm 1: Savunmasız Bir YZ Altyapısı Kurdum ve Sızma Testi Yaptım (Keşif)
Serinin ilk yazısı: izole bir YZ güvenlik homelabı nasıl kurdum, ardından bilinçli olarak savunmasız bırakılmış bir YZ altyapısına karşı Faz 1 keşif çalışması.
- Kod destekli
- Yazı destekli
Bu bir seri. Hem saldırı hem savunma perspektifinden YZ/ML altyapı güvenliğini öğrenmek için kendi izole homelab’ımı kuruyorum, üzerinde çalışıyorum ve her fazı belgeliyorum. Yöntem sabit: saldır → sertleştir → tekrar saldır → belgele. Bu ilk yazı lab’ın nasıl kurulduğunu ve Faz 1: Keşif’i kapsıyor. Sonraki fazlar (savunmasız RAG uygulaması, OWASP LLM Top 10, guardrail/gateway savunması, YZ-SOC/izleme, otomatik red-team) ayrı yazılarda gelecek.
Etik/yasal çerçeve: Buradaki her şey bilinçli olarak savunmasız bırakılmış bir eğitim lab’ında çalışıyor: internetten izole, tamamen kendi makinemde, kendi sanal ağında (DVWA/Vulhub sınıfı). Gerçek hiçbir sisteme saldırılmadı. Gerçek IP’ler TARGET/ATTACKER ile, örnek/instance tanımlayıcıları <redacted> ile değiştirildi. Tohumlanan kimlik bilgileri sahte.
Neden YZ altyapısı?
Prompt injection ve jailbreak, YZ güvenliğinin görünen yüzü. Ama gerçek dünyada bir LLM tek başına durmuyor: etrafında bir altyapı var: deneyleri izleyen bir tracking sunucusu, model dosyalarını tutan bir object store, RAG için bir vektör veritabanı, geliştirme için bir notebook ortamı, modeli sunan bir runtime. Bu bileşenler çoğu zaman “içerideyiz, güvendeyiz” varsayımıyla kimlik doğrulamasız şekilde devreye alınıyor. Bir saldırgan ağa girdiğinde, tam olarak önce bunu görüyor.
Hazır lab’lar “modelin etrafındaki uygulamayı” hedef alıyor, ama YZ altyapısı keşfi ve sertleştirmesi için tek çatı altında bir ortam yoktu. Ben de kendim kurdum.
Mimari: iki sanal makineli izole lab
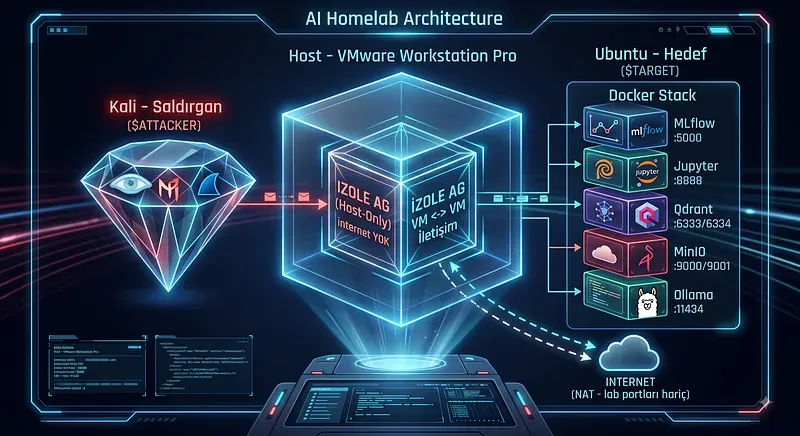
Ayrım basit ama önemli: saldırganı ve hedefi ayrı makinelere koydum.
Kali = saldırgan. Tüm keşif ve saldırı araçları burada yaşıyor. Ubuntu Server = hedef. Savunmasız YZ yığını burada çalışıyor; savunmalar da ileride burada uygulanacak.
Neden iki VM? Çünkü uzak bir IP’ye karşı keşif yapmak localhost taramaktan çok daha gerçekçi. Gerçek bir değerlendirmede hedef başka bir makinededir. Bu ayrım aynı zamanda saldırgan/savunmacı disiplinini de temiz tutuyor.
Lab’ı kurmak
Sanal makineler
Kali (saldırgan): 12 GB RAM, 4 vCPU. Ubuntu Server (hedef): 16 GB RAM, 8 vCPU, minimal kurulum + OpenSSH. Model, Ubuntu içinde CPU üzerinde çalışıyor çünkü sanallaştırma katmanında GPU passthrough yok; küçük modeller (3B sınıfı) bunun için yeterli.
İzolasyonun temeli: Host-Only ağ
VMware’de her VM’e iki sanal NIC taktım: NAT → internet çıkışı (paket/image/model çekmek için); dışarıdan gelen bağlantıları kabul etmiyor. Host-Only → internete yolu olmayan, yalnızca VM’lere bağlı izole bir sanal switch. Saldırgan ve hedef burada haberleşiyor.
Neden bridged değil? Bridged olsaydı, savunmasız yığın gerçek ev/ofis ağına düşerdi. Kimlik doğrulamasız servisler ve gömülü sırlar gerçek ağda görünür olurdu. Host-Only ağ, bu savunmasız kutuyu çalıştırmayı hem güvenli hem de yasal kılan sınır.
Sabit IP ve izolasyon kanıtı
Hedefe Host-Only tarafında sabit bir IP atadım (keşif komutları ve port bağlamaları buna bağlı). Kilit ilke routing seviyesinde: varsayılan route yalnızca NAT arayüzünde olmalı; host-only arayüzünde gateway/route olmamalı. Böylece lab ağı kendi başına internete tek bir paket bile gönderemez.
Doğrulama (hedefte):
ip route
# default via <NAT-gw> dev <nat-if>        <-- single default route, on NAT
# <lab-subnet> dev <hostonly-if> scope link  <-- host-only: link scope only, NO
Ve bağlantı testi:
# From Kali to target (over host-only) - works
ping -c3 $TARGET
# Both VMs reach the internet over NAT - works
ping -c3 8.8.8.8
İki VM izole LAN üzerinde birbirini görüyor; ikisi de NAT üzerinden internete çıkabiliyor, ama host-only LAN’ın kendisinin internete route’u yok. İşte izolasyonun kanıtı bu.
Savunmasız yığın
Tek bir Docker Compose ağında beş servis. Bunlar gerçek ML ekiplerinin kullandığı aynı bileşenler; güvenlik kontrolleri yalnızca bilinçli olarak devre dışı bırakıldı:
MLflow: 5000: Deney takibi + model registry
Jupyter: 8888: Notebook / geliştirme
Qdrant: 6333/6334: Vektör veritabanı (RAG)
MinIO: 9000/9001: S3 uyumlu artifact deposu
Ollama: 11434: Yerel LLM runtime
Mimari açıdan dikkat çekici iki ayrıntı:
Portlar yalnızca host-only IP’ye bağlı. Compose’da her port 0.0.0.0’a değil, $TARGET:PORT:PORT olarak yayınlanıyor. Yani portlar NAT arayüzünde hiç açılmıyor. Kali onları görebiliyor; internet göremiyor. Bunu ss -tlnp ile doğruladım: tüm portlar yalnızca host-only IP’de dinliyor.
Model kalıcı bir volume’de yaşıyor. Ollama modeli harici bir Docker volume’ünde duruyor; yığın yeniden kurulsa bile tekrar indirilmeyecek.
Küçük ama gerçekçi bir ders: ilk reboot’tan sonra servisler ayağa kalkmadı. Sebep, Compose’da bir restart: policy’nin olmamasıydı. restart policy’si olmayan container’lar reboot sonrası “Exited” durumunda kalıyor. restart: unless-stopped eklemek sorunu çözdü. Keşif açısından da öğretici: bir hedefte “port kapalı” görmek “servis kaldırıldı” anlamına gelmiyor: süreç sadece durmuş olabilir. Açık servisler kalıcı değildir.
Faz 1: Keşif
Hedef ve zihniyet
Faz 1’in hedefi: bir porttan başlayıp servis → teknoloji → versiyon → yapılandırma zincirini çıkarmak, genel bir tarayıcının neden yetmediğini göstermek ve keşfi ilk erişime dönüştürmek. Her adımda uyguladığım zihinsel çerçeve:
Enumeration = araç çalıştırmak değil, soru sormak. Her istek sisteme sorulan bir sorudur; yanıt yorumlanması gereken veridir. Etiket ≠ gerçeklik. Aracın söylediğini asla zeminle karıştırma. İki şapka: her bulgu için hem “bunu nasıl istismar ederim?” (saldırgan) hem de “bunu ben kursaydım, neden böyle olurdu?” (geliştirici) diye sor. Bulguyu değil zinciri düşün. Değer, gerçeklerin bir saldırı yoluna nasıl bağlandığında. Negatifi de not et. Boş bir veritabanı da bir bulgudur: “sistem var ama henüz veri yok.”
Adım 1: Geniş tarama ve nmap neden yanıltır
nmap -sV -p- $TARGETPORT STATE SERVICE VERSION
22/tcp open ssh OpenSSH 10.2p1 Ubuntu 2ubuntu3.5 (Ubuntu Linux; protocol 2.0)
5000/tcp open http Uvicorn
6333/tcp open unknown
6334/tcp open unknown
8888/tcp open http Tornado httpd 6.5.7
9000/tcp open http Golang net/http server
9001/tcp open http Golang net/http server
11434/tcp open http Golang net/http serverNmap açık portları buldu ama YZ servislerini teşhis edemedi: çoğunu genel “http/Golang net/http server” diye etiketledi, iki portu da “unknown” bıraktı. Sebep nmap’ın çalışma şeklinde: porta prob gönderir (GET/HEAD/OPTIONS…), yanıtı bir fingerprint veritabanıyla karşılaştırır ve yeterli eşleşme yoksa genel bir etiket basar. Ollama gerçekten HTTP konuşuyor (Go net/http üzerinde), yani “Golang net/http server” yanlış değil. Sadece üstündeki uygulamanın Ollama olduğunu bilmiyor.
Ders: nmap sana “bir şeyin nerede olduğunu” söyler, “o şeyin ne olduğunu” değil. YZ altyapısında nmap başlangıç noktasıdır, son söz değil.
Adım 2: Fingerprinting: her portun gerçek kimliği
nmap -p 5000,6333,6334,8888,9000,9001,11434 -sV --script=http-title,http-headers $TARGETPORT STATE SERVICE VERSION
5000/tcp open http Uvicorn
|_http-server-header: uvicorn
|_http-title: MLflow
| http-headers:
| date: Sun, 09 Aug 2026 06:00:39 GMT
| server: uvicorn
| content-disposition: inline; filename=index.html
| content-type: text/html; charset=utf-8
| content-length: 701
| last-modified: Mon, 03 Aug 2026 11:19:58 GMT
| cache-control: no-cache
| etag: "1785755998.0-701-3609271048"
| date: Sun, 09 Aug 2026 06:00:40 GMT
| accept-ranges: bytes
| x-content-type-options: nosniff
| x-frame-options: SAMEORIGIN
| connection: close
|
|_ (Request type: HEAD)
6333/tcp open unknown
| fingerprint-strings:
| DNSStatusRequestTCP, DNSVersionBindReqTCP, Help, RPCCheck, RTSPRequest:
| HTTP/1.1 400 Bad Request
| content-length: 0
| connection: close
| date: Sun, 09 Aug 2026 06:00:23 GMT
| GenericLines:
| HTTP/1.1 408 Request Timeout
| content-length: 0
| connection: close
| date: Sun, 09 Aug 2026 06:00:22 GMT
| GetRequest:
| HTTP/1.0 200 OK
| content-length: 112
| content-type: application/json
| vary: Origin, Access-Control-Request-Method, Access-Control-Request-Headers
| date: Sun, 09 Aug 2026 06:00:22 GMT
| {"title":"qdrant - vector search engine","version":"1.19.0","commit":"74f3e85b9473c62560006c043e13737ce6b48412"}
| HTTPOptions:
| HTTP/1.0 404 Not Found
| content-length: 0
| vary: Origin, Access-Control-Request-Method, Access-Control-Request-Headers
| date: Sun, 09 Aug 2026 06:00:22 GMT
| NULL:
| HTTP/1.1 408 Request Timeout
| content-length: 0
| connection: close
| date: Sun, 09 Aug 2026 06:00:18 GMT
| SSLSessionReq, TerminalServerCookie:
| HTTP/1.1 400 Bad Request
| content-length: 0
| connection: close
|_ date: Sun, 09 Aug 2026 06:00:22 GMT
6334/tcp open unknown
8888/tcp open http Tornado httpd 6.5.7
| http-title: JupyterLab
|_Requested resource was /lab?
|_http-server-header: TornadoServer/6.5.7
| http-headers:
| Server: TornadoServer/6.5.7
| Content-Type: text/html; charset=UTF-8
| Date: Sun, 09 Aug 2026 06:00:40 GMT
| X-Content-Type-Options: nosniff
| Content-Security-Policy: frame-ancestors 'self'; report-uri /api/security/csp-report
| Etag: "7e8febd991b1142c03a0f5b5e48672d6572a84b5"
| Content-Length: 4252
| Set-Cookie: username-192-168-56-10-8888="2|1:0|10:1786255240|27:username-192-168-56-10-8888|228:eyJ1c2VybmFtZSI6ICI0Mzc4OTlkZGU3MzU0ZDRjYmI4NWU0OGZjN2YwZTlmYyIsICJuYW1lIjogIkFub255bW91cyBDaGFsZGVuZSIsICJkaXNwbGF5X25hbWUiOiAiQW5vbnltb3VzIENoYWxkZW5lIiwgImluaXRpYWxzIjogIkFDIiwgImNvbG9yIjogbnVsbCwgImF2YXRhcl91cmwiOiBudWxsfQ==|54751d2d1dcbc82a901e897b7ee7a09909efaf3392e181c1061e4ff5f0e0c2af"; expires=Tue, 08 Sep 2026 06:00:40 GMT; HttpOnly; Path=/
| Set-Cookie: _xsrf=2|91bc8855|14d512e56dcb86643025018d1990bb37|1786255240; expires=Tue, 08 Sep 2026 06:00:40 GMT; Path=/
| Connection: close
|
|_ (Request type: GET)
9000/tcp open http Golang net/http server
| http-headers:
| Content-Type: text/html; charset=utf-8
| Location: http://192.168.56.10:9001
| Strict-Transport-Security: max-age=31536000; includeSubDomains
| Vary: Origin
| X-Amz-Id-2: dd9025bab4ad464b049177c95eb6ebf374d3b3fd1af9251148b658df7ac2e3e8
| X-Amz-Request-Id: 18CA0DAD47A754DA
| X-Content-Type-Options: nosniff
| X-Xss-Protection: 1; mode=block
| Date: Sun, 09 Aug 2026 06:00:40 GMT
| Content-Length: 61
| Connection: close
|
|_ (Request type: GET)
|_http-server-header: MinIO
|_http-title: Did not follow redirect to http://192.168.56.10:9001
| fingerprint-strings:
| FourOhFourRequest:
| HTTP/1.0 400 Bad Request
| Accept-Ranges: bytes
| Content-Length: 303
| Content-Type: application/xml
| Server: MinIO
| Strict-Transport-Security: max-age=31536000; includeSubDomains
| Vary: Origin
| X-Amz-Id-2: dd9025bab4ad464b049177c95eb6ebf374d3b3fd1af9251148b658df7ac2e3e8
| X-Amz-Request-Id: 18CA0DAC17862AD3
| X-Content-Type-Options: nosniff
| X-Xss-Protection: 1; mode=block
| Date: Sun, 09 Aug 2026 06:00:34 GMT
| <?xml version="1.0" encoding="UTF-8"?>
| <Error><Code>InvalidRequest</Code><Message>Invalid Request (invalid argument)</Message><Resource>/nice ports,/Trinity.txt.bak</Resource><RequestId>18CA0DAC17862AD3</RequestId><HostId>dd9025bab4ad464b049177c95eb6ebf374d3b3fd1af9251148b658df7ac2e3e8</HostId></Error>
| GenericLines, Help, RTSPRequest, SSLSessionReq:
| HTTP/1.1 400 Bad Request
| Content-Type: text/plain; charset=utf-8
| Connection: close
| Request
| GetRequest:
| HTTP/1.0 400 Bad Request
| Accept-Ranges: bytes
| Content-Length: 276
| Content-Type: application/xml
| Server: MinIO
| Strict-Transport-Security: max-age=31536000; includeSubDomains
| Vary: Origin
| X-Amz-Id-2: dd9025bab4ad464b049177c95eb6ebf374d3b3fd1af9251148b658df7ac2e3e8
| X-Amz-Request-Id: 18CA0DA8975280FB
| X-Content-Type-Options: nosniff
| X-Xss-Protection: 1; mode=block
| Date: Sun, 09 Aug 2026 06:00:19 GMT
| <?xml version="1.0" encoding="UTF-8"?>
| <Error><Code>InvalidRequest</Code><Message>Invalid Request (invalid argument)</Message><Resource>/</Resource><RequestId>18CA0DA8975280FB</RequestId><HostId>dd9025bab4ad464b049177c95eb6ebf374d3b3fd1af9251148b658df7ac2e3e8</HostId></Error>
| HTTPOptions:
| HTTP/1.0 200 OK
| Vary: Origin
| Date: Sun, 09 Aug 2026 06:00:19 GMT
|_ Content-Length: 0
9001/tcp open http Golang net/http server
| http-headers:
| Accept-Ranges: bytes
| Content-Length: 1309
| Content-Security-Policy: default-src 'self' 'unsafe-eval' 'unsafe-inline'; script-src 'self' https://unpkg.com; connect-src 'self' https://unpkg.com;
| Content-Type: text/html
| Last-Modified: Sun, 09 Aug 2026 06:00:40 GMT
| Referrer-Policy: strict-origin-when-cross-origin
| Server: MinIO Console
| X-Content-Type-Options: nosniff
| X-Frame-Options: DENY
| X-Xss-Protection: 1; mode=block
| Date: Sun, 09 Aug 2026 06:00:40 GMT
| Connection: close
|
|_ (Request type: HEAD)
| fingerprint-strings:
| GenericLines, SSLSessionReq:
| HTTP/1.1 400 Bad Request
| Content-Type: text/plain; charset=utf-8
| Connection: close
| Request
| GetRequest, HTTPOptions:
| HTTP/1.0 200 OK
| Accept-Ranges: bytes
| Content-Length: 1309
| Content-Security-Policy: default-src 'self' 'unsafe-eval' 'unsafe-inline'; script-src 'self' https://unpkg.com; connect-src 'self' https://unpkg.com;
| Content-Type: text/html
| Last-Modified: Sun, 09 Aug 2026 06:00:19 GMT
| Referrer-Policy: strict-origin-when-cross-origin
| Server: MinIO Console
| X-Content-Type-Options: nosniff
| X-Frame-Options: DENY
| X-Xss-Protection: 1; mode=block
| Date: Sun, 09 Aug 2026 06:00:19 GMT
!doctype html>
|_http-title: MinIO Console
|_http-server-header: MinIO Console
11434/tcp open http Golang net/http server
|_http-title: Site doesn't have a title (text/plain; charset=utf-8).
| fingerprint-strings:
| FourOhFourRequest:
| HTTP/1.0 404 Not Found
| Content-Type: text/plain
| Date: Sun, 09 Aug 2026 06:00:34 GMT
| Content-Length: 18
| page not found
| GenericLines, Help, LPDString, RTSPRequest, SIPOptions, SSLSessionReq, Socks5:
| HTTP/1.1 400 Bad Request
| Content-Type: text/plain; charset=utf-8
| Connection: close
| Request
| GetRequest:
| HTTP/1.0 200 OK
| Content-Type: text/plain; charset=utf-8
| Date: Sun, 09 Aug 2026 06:00:19 GMT
| Content-Length: 17
| ***Ollama is running***
| HTTPOptions:
| HTTP/1.0 405 Method Not Allowed
| Allow: HEAD, GET
| Content-Type: text/plain
| Date: Sun, 09 Aug 2026 06:00:19 GMT
| Content-Length: 22
| method not allowed
| OfficeScan:
| HTTP/1.1 400 Bad Request: missing required Host header
| Content-Type: text/plain; charset=utf-8
| Connection: close
|_ Request: missing required Host header
| http-headers:
| Content-Type: text/plain; charset=utf-8
| Date: Sun, 09 Aug 2026 06:00:40 GMT
| Content-Length: 17
| Connection: close
|
|_ (Request type: HEAD)
5 services unrecognized despite returning data. If you know the service/version, please submit the following fingerprints at https://nmap.org/cgi-bin/submit.cgi?new-serviceServisi kesin teşhis etmek için header, hata mesajı ve yanıt gövdesini okudum (--script=http-title,http-headers + manuel curl). Her port kendini bir yerden ele verdi:
| Port | Servis | Kanıt |
|---|---|---|
| 5000 | MLflow (Uvicorn üzerinde) | server: uvicorn, http-title: MLflow |
| 6333 | Qdrant 1.19.0 | GET yanıtındaki JSON: {"title":"qdrant - vector search engine","version":"1.19.0"} |
| 6334 | Qdrant gRPC | Port açık, HTTP değil (aşağıda doğrulandı) |
| 8888 | JupyterLab (Tornado 6.5.7) | http-title: JupyterLab, Server: TornadoServer/6.5.7 |
| 9000 | MinIO API | Server: MinIO, X-Amz-* header’ları, XML hata gövdesi |
| 9001 | MinIO Console | Server: MinIO Console |
| 11434 | Ollama | Gövde: Ollama is running |
Buradaki her teşhis aracın etiketinden değil, yanıtın içeriğinden geldi.
Adım 3: Servis servis enumeration
MLflow (Deneyleri izler, modelleri saklar, makine öğrenmesi yaşam döngüsünü yönetir.)
İlk istek bir parametre hatası döndürdü, ama hata mesajının kendisi bile bir ifşa (JSON API konuşuyor, kimlik doğrulama istemiyor). Geçerli parametrelerle:
curl "http://$TARGET:5000/api/2.0/mlflow/experiments/search?max_results=10"{"experiments":[{"experiment_id":"0","name":"Default",
"artifact_location":"/mlflow/artifacts/0","lifecycle_stage":"active", ...}]}Deney metadata’sı kimlik doğrulamasız döndü. Küçük ama değerli bir ayrıntı: artifact_location yerel bir yol (/mlflow/artifacts/0), yani artifact’lar henüz MinIO’ya bağlı değil. Bu, mimariyi ele veren bir “iz.” registered-models/search döndürdü: registry boş.
Qdrant (Anlamsal arama ve RAG pipeline’ları için vektör veritabanı, REST + gRPC.)
REST tarafı açık:
curl http://$TARGET:6333/collections
# {"result":{"collections":[]},"status":"ok"}   <-- boş: henüz veri yok
gRPC portu (6334) curl’e “HTTP/0.9” hatası verdi çünkü orada konuşulan dil HTTP değil. grpcurl ilk denemede TLS beklediği için başarısız oldu; lab plaintext olduğu için -plaintext ekledim ve gRPC reflection açıktı:
grpcurl -plaintext $TARGET:6334 list
# qdrant.Collections / qdrant.Points / qdrant.Snapshots ...
Reflection tüm API yüzeyini döktü (Collections/Points üzerinde create, delete, upsert, search…). Bu, nmap’in asla veremeyeceği bir ayrıntı. Ama burada kritik bir akıl yürütme adımı var: bir capability’nin listelenmesi, anonim bir kullanıcının onu kullanabileceği anlamına gelmez. Ben de test ettim (güvenli, geri alınabilir bir yazma):
curl -X PUT http://$TARGET:6333/collections/pentest \
  -H 'Content-Type: application/json' -d '{"vectors":{"size":4,"distance":"Cosine"}}'
# {"result":true,"status":"ok"}   <-- yazma YETKİSİ var
curl -X DELETE http://$TARGET:6333/collections/pentest
“Capability listing” bir gözlemdi; tek bir güvenli işlem onu kanıtlanmış yetkiye dönüştürdü.
Jupyter (Veri bilimcilerin kullandığı etkileşimli kodlama ortamı.)
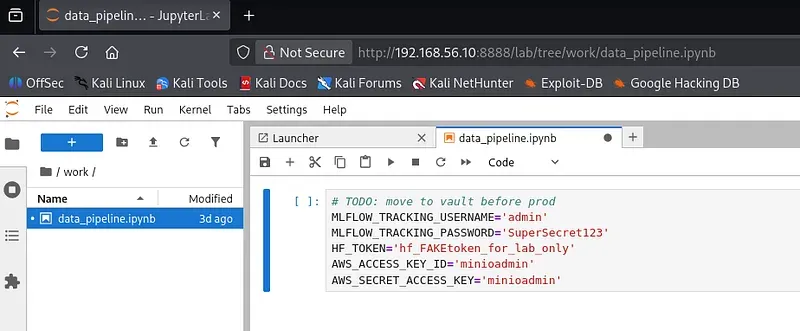
Contents API kimlik doğrulamasız açıktı. Dizinde gezinerek bir notebook’a ulaştım:
curl http://$TARGET:8888/api/contents/work/data_pipeline.ipynbNotebook’un içinde klasik geliştirici hatası vardı: kaynak koda gömülü sırlar (hepsi lab için tohumlanmış sahte değerler, burada ayrıca maskelendi):
MLFLOW_TRACKING_USERNAME='admin'
MLFLOW_TRACKING_PASSWORD='SuperSecret123'
HF_TOKEN='hf_FAKEtoken_for_lab_only'
AWS_ACCESS_KEY_ID='minioadmin'
AWS_SECRET_ACCESS_KEY='minioadmin'
Bunu kimlik doğrulamasız okudum. Header’daki Set-Cookie: username-… base64 blob’unu da çözdüm:
{"username":"<redacted>","name":"Anonymous Themisto","display_name":"Anonymous Themisto", ...}Jupyter bana kimlik doğrulamasız bir “Anonymous” kimliği veriyor. Token’sız erişimin header seviyesinde kanıtı. Ders: her kodlanmış blob’u çöz; “okumadan atlanan” şey çoğu zaman bulgunun kendisidir.
Ama dosya okumak bu bulgunun küçük yarısı. Token’sız Jupyter = keyfi kod çalıştırma. Tarayıcıda http://$TARGET:8888 açmak giriş gerektirmiyor; yeni bir notebook’ta !id çalıştırmak hedef container’ın içinde komut çalıştırmak demek. Bu kimlik doğrulamasız RCE.
MinIO (Model artifact’ları için sıkça kullanılan S3 uyumlu nesne depolama.)
Ve düzeltmem gereken bir yorum. İlk içgüdü yanıltıcıydı:
curl http://$TARGET:9000
# <Error><Code>AccessDenied</Code>...</Error>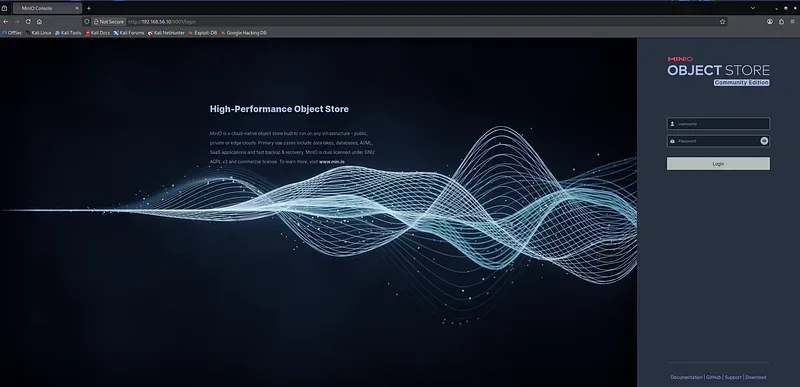
“AccessDenied → güvenli olmalı” diye düşünmek kolay. Yanlış. MinIO’nun anonim bir isteğe AccessDenied döndürmesi bir güvenlik önlemi değil: S3 protokolünün varsayılan davranışı. Her S3 bunu yapar. Buradaki gerçek açık kapının kilitli olması değil; anahtarın paspasın altında olması: üreticinin bilinen varsayılanı minioadmin:minioadmin. Jupyter’de bulunan kimlik bilgisiyle (aynı varsayılan), $TARGET:9001’deki console’a admin olarak giriş yaptım. “Anonim reddedildi”yi “güvenli” sanmak bir pentest’teki en pahalı yorumlama hatalarından biri.
Ollama (Kendi donanımında LLM çalıştırmak için yerel runtime.)
/api/tags, nmap’in asla veremeyeceği kadar zengin bilgi döndürdü. Hangi modeller, format, boyut, quantization, context limiti, capability’ler:
curl http://$TARGET:11434/api/tags
# qwen2.5:3b  -> capabilities: ["completion","tools"]
# llama-guard3:1b -> bir guard/safety model
qwen2.5:3b modelinin tools capability’si var. Bu, function calling desteklediği anlamına geliyor. Bu da bize düz RAG’ın ötesinde, ileride araç kullanan bir agent kurulabileceğini ve OWASP LLM06:2025 Excessive Agency yüzeyinin açık olduğunu söylüyor. Açık compute’u kanıtlamak için (denial-of-wallet yüzeyi + ileride bir prompt injection hedefi):
curl http://$TARGET:11434/api/generate \
  -d '{"model":"qwen2.5:3b","prompt":"merhaba","stream":false}'
Bir completion dönerse: ağdaki herkes modeli bedavaya çalıştırabilir demektir.
Adım 4: Zincir: keşfi ilk erişime dönüştürmek
Faz 1’in tacı tekil bulgular değil, onların zinciri:
Tokenless Jupyter  ──►  unauthenticated notebook access  ──►  embedded credential
        │                                                              │
        ▼                                                              ▼
   arbitrary code execution (RCE)                        same credential → MinIO admin
Bir servisteki zayıflık (Jupyter’in açıklığı) başka bir servise (MinIO) tam yetkili erişim sağladı. Gerçek saldırılar böyle ilerler: tek bir açık port değil, açıkların zincirlenmesi.
Adım 5: Bulguları framework’lere eşlemek
Açık MLflow experiment/registry: STRIDE = Information Disclosure; MITRE ATLAS = Discovery → Discover AI Artifacts AML.M0005; OWASP LLM03 = Supply Chain
Yazılabilir Qdrant: STRIDE = Info Disclosure + Tampering; OWASP LLM08 (Vector & Embedding Weaknesses)
Token’sız Jupyter: RCE: STRIDE = Elevation of Privilege; MITRE ATLAS = Execution (User Execution) AML.CS0018 Arbitrary Code Execution with Google Colab; OWASP LLM tarafı: dolaylı olarak LLM03 (geliştirme pipeline’ı ele geçirilirse → supply chain)
Varsayılan MinIO kimlik bilgileri: STRIDE = Spoofing (admin taklidi); MITRE ATLAS = Initial Access → Valid Accounts; OWASP LLM03 (Model Artifact Repository = Supply Chain)
Açık Ollama inference: STRIDE = DoS / denial-of-wallet; ATLAS = ML Model Access → ML Model Inference API Access; OWASP LLM10 (Unbounded Consumption). tools capability’si, ileride LLM06’ya (Excessive Agency) açılan bir kapı.
Adım 6: Savunma aynası (blue team’e ilk bakış)
Tüm bu keşif hedefte izler bıraktı. Savunmacı şapkasını taktım ve kendi izlerimi okudum:
docker compose logs --since 1h minio
docker compose logs --since 1h jupyter
docker compose logs --since 1h qdrant
docker compose logs --since 1h ollama
Bir hazine: MinIO’nun XML hata gövdesindeki <Resource>/nice ports,/Trinity.txt.bak</Resource> dizesi. Bu, nmap’in klasik imza probu. Yani loglarda “Trinity.txt.bak” görmek = “biri bana nmap attı.”
Faz 1: bulgular özeti
| Servis | Bulgu | Etki |
|---|---|---|
| Jupyter | Token yok → notebook okuma + keyfi kod çalıştırma | Kimlik doğrulamasız RCE |
| Jupyter | Notebook’a gömülü varsayılan kimlik bilgileri | Yanal hareket (MinIO admin) |
| MinIO | minioadmin:minioadmin varsayılanı |
Model/artifact deposuna tam erişim |
| MLflow | Kimlik doğrulamasız experiment/registry API’si | Bilgi ifşası + mimari sızıntısı |
| Qdrant | Kimlik doğrulamasız ve yazılabilir REST + gRPC | Vektör veritabanı manipülasyonu (LLM08) |
#6 Açık inference API’si, tools capability’si / Denial-of-wallet + agentic yüzey
Çıkarımlar
nmap başlangıçtır, teşhis değil. YZ servisleri kendilerini yanıtların içeriğiyle ele verir: header’lar, hatalar, gövde, gRPC reflection.
Capability ≠ yetki. API’de bir metodun var olması, anonim olarak çalıştırılabileceği anlamına gelmez; tek bir güvenli test bunu kanıta dönüştürür.
AccessDenied ≠ güvenli. Protokolün varsayılan davranışını bir güvenlik kontrolüyle karıştırma; asıl soru “varsayılan/zayıf kimlik bilgileri var mı?”
Değer zincirde. Faz 1’i “haritalamadan” “ilk erişime” taşıyan, Jupyter → kimlik bilgisi → MinIO zinciriydi.
Saldırı savunmacı için izler bırakır. Kendi izlerini okumak, blue team için ilk ve en ucuz derstir.
Sertleştirme önizlemesi ve sırada ne var
Bu bulguların her birinin karşılığı bir savunma var: MLflow/Jupyter’de auth, Qdrant’ta API key, MinIO varsayılanlarının değiştirilmesi, sırların bir vault’a taşınması ve uygulama katmanı geldiğinde: guardrail + gateway + observability. Bunları uygulayıp 401/403 alana kadar aynı keşfi tekrarlayacağım. O “öncesi/sonrası” farkı, savunmanın neden işe yaradığının somut kanıtı olacak.
Sıradaki yazı: Faz 2: bu bileşenleri gerçek bir RAG chatbot web uygulamasında birleştireceğim (doküman → Qdrant, run → MLflow, artifact → MinIO), çalıştıracağım, ardından “canlı” sistemde keşfi tekrarlayıp ölü sistemden farkını göstereceğim. Sonra Faz 3’te uygulamaya OWASP LLM Top 10 saldırıları, Faz 4 savunma inşası ve API izleme, Faz 5 YZ-SOC/SIEM, Faz 6 ileri otomasyon ve tehdit modelleme.
Her faz için bir yazı. Devamı gelecek.
Bu yazı bir öğrenme günlüğü; teknikler yalnızca yazarın kendi izole lab’ında uygulandı. Yetkisiz sistemlere karşı keşif/tarama, çoğu ülkede suç teşkil eder.